Aktuelle Themen aus Gesellschaft, Politik und Recht
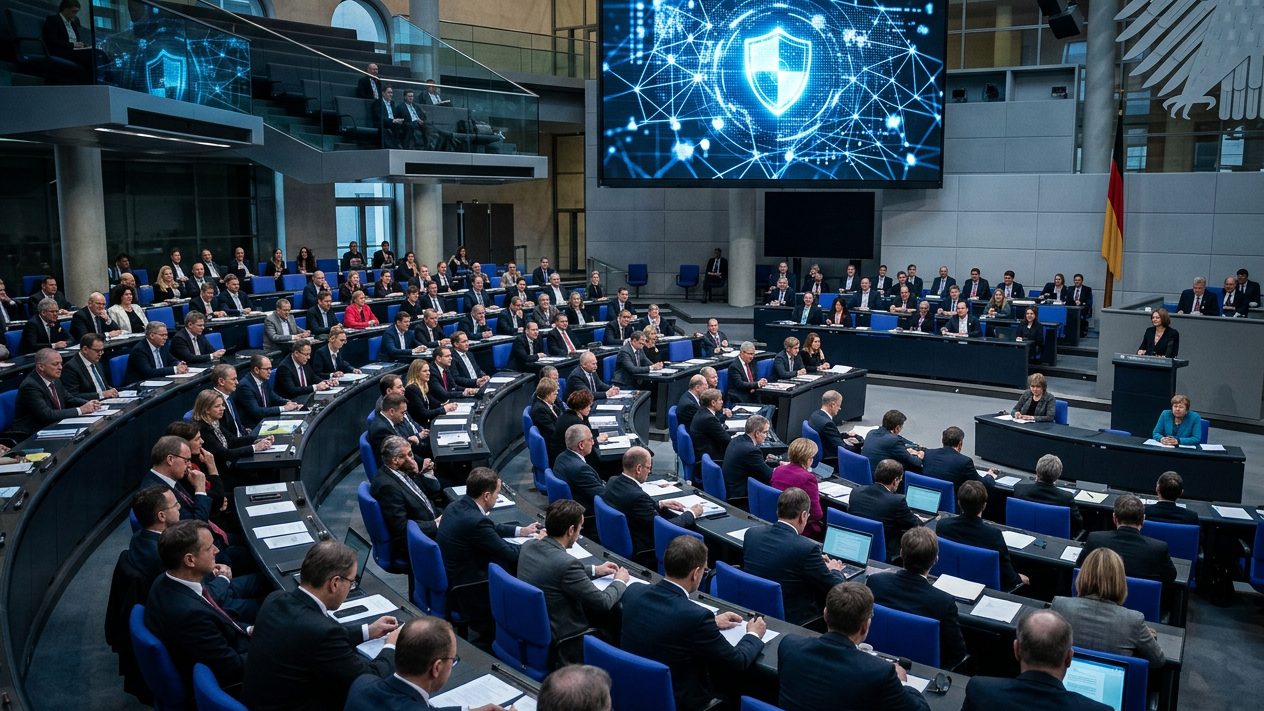
Bundestag beschließt Gesetz zur Stärkung der Cybersicherheit
Der Deutsche Bundestag hat am Donnerstag, 12. November 2026, das Gesetz zur Stärkung der Cybersicherheit beschlossen. Der Gesetzentwurf der Bundesregierung (Bundestagsdrucksachen 21/6585 und 21/7406) wurde mit den Stimmen von CDU/CSU und SPD angenommen; AfD, Bündnis 90/Die Grünen und Die Linke stimmten dagegen. Zusätzlich nahm das Parlament eine Entschließung an, die CDU/CSU, SPD und Bündnis 90/Die Grünen unterstützten.
Innenminister Alexander Dobrindt (CSU) hatte den Entwurf in der ersten Lesung am 25. Juni 2026 als „Meilenstein der Sicherheitsarchitektur in Deutschland“ bezeichnet. „Mit diesem Gesetzesentwurf legen wir den Schalter um: Von der Aufklärung hin zur Abwehr“, sagte Dobrindt laut Bundestagsbericht. Ziel der Regelung ist es, die Erkennung und Abwehr von Cyberangriffen auszubauen und dafür rechtssichere Grundlagen zu schaffen.
Neue Befugnisse für Sicherheitsbehörden
Das Gesetz erweitert die Befugnisse des Bundesamts für Sicherheit in der Informationstechnik (BSI), des Bundeskriminalamts (BKA) und der Bundespolizei. Konkret soll die Aufklärung und Erkennung konkreter Angriffe sowie langfristig laufender Angriffskampagnen verbessert werden. Das BSI soll Vorbereitungshandlungen früher entdecken können.
Für BKA und Bundespolizei werden laut Gesetzentwurf Befugnisse geschaffen, um Cyberangriffe aktiv abzuwehren. Dazu gehört nach Angaben der Bundesregierung die Möglichkeit, zur Abwehr von Cybergefahren in informationstechnische Systeme einzudringen und dort Daten auszulesen, zu verändern oder zu löschen. Die Bundesregierung begründet dies damit, dass präventive Maßnahmen in den eigenen IT-Systemen allein gegen groß angelegte Cyberangriffe mit hohem Schadenspotenzial keinen hinreichenden Schutz mehr böten.
Im parlamentarischen Verfahren wurden noch Änderungen vorgenommen. Neu ist unter anderem eine Evaluierungsklausel: Das Bundesministerium des Innern soll die Wirksamkeit und die Auswirkungen des Gesetzes bis spätestens 1. Januar 2029 überprüfen, wie die Bundesregierung auf ihrer Website mitteilt.
Kritik aus der Opposition
Die Opposition kritisierte den Gesetzentwurf aus unterschiedlichen Richtungen. Marcel Emmerich (Bündnis 90/Die Grünen) bemängelte, dass der Entwurf zentrale Fragen unbeantwortet lasse. „Das ist eine neue Qualität und die steht mit diesem Entwurf nicht auf rechtssicheren Füßen“, sagte er mit Blick auf die Möglichkeit, dass der Staat künftig selbst aktiv in fremde IT-Systeme eindringen könne. Unklar bleibe zudem, wer im Ernstfall die Verantwortung trage, wenn aufgrund einer fehlerhaften Zuschreibung nicht der Angreifer, sondern die Server einer eigenen kritischen Infrastruktur getroffen würden.
Donata Vogtschmidt (Die Linke) sprach von „Hackbacks“ und bezeichnete das Vorgehen als „illegal und unsicher“. Ihre Fraktion hatte einen Antrag gegen die Einführung von Hackbacks und offensiver Cyberabwehr eingebracht. Steffen Janich (AfD) wiederum forderte, eine Nutzungsuntersagung durch die Bundespolizei gegenüber Betreibern von IT-Systemen müsse befristet sein, und warf dem Innenminister vor, beim Thema Hackbacks „eingeknickt“ zu sein.
Der Bundesrat hatte in seiner Stellungnahme unter anderem gefordert, die Gesamtbelastung betroffener Unternehmen auf ihre Angemessenheit zu prüfen und parallele Melde- und Reportingpflichten zu vermeiden. Für Eingriffe des BKA in nicht private IT-Systeme verlangte er eine richterliche Anordnung. Die Bundesregierung lehnte diese Forderungen weitgehend ab, kündigte aber an, bei zwei Maßnahmen des BKA die gerichtliche Zuständigkeit im Bundeskriminalamtgesetz zu ergänzen.
Entschließung: Cyber-Abwehrzentrum ausbauen
In der angenommenen Entschließung fordert der Bundestag die Bundesregierung auf, die Weiterentwicklung der Cybersicherheitsstrategie 2026 vorzulegen. Dabei soll das Nationale Cyber-Abwehrzentrum, das im BSI verortet ist, als zentrale behördenübergreifende Plattform weiter ausgebaut werden. Dort soll die Erst-Abstimmung von Cybervorfällen stattfinden und festgestellt werden, ob ein Vorfall einen staatlichen Hintergrund haben könnte.
Die Entschließung betont, dass bei der operativen Fallbearbeitung ein behördenübergreifendes Zusammenwirken von BSI, Polizeien, Nachrichtendiensten und Bundeswehr unverzichtbar sei. Zudem solle eine stärkere und schnellere Einbindung der Wirtschaft und der Länder für sektorale Lagebilder sichergestellt werden.
Hintergrund
Die Bundesregierung verweist in ihrer Begründung darauf, dass Deutschland als führende Wirtschaftsnation in Europa verstärkt im Fokus hochprofessioneller Cyberangriffe mit großem Schadenspotenzial stehe. Angesichts der geopolitischen Lage gewännen zudem hybride Bedrohungen an Bedeutung. Christina Stumpp (CDU/CSU) verwies in der Debatte auf die 2025 erfolgte Umsetzung der europäischen NIS2-Richtlinie und betonte, gegen gezielte staatliche Cyberoperationen reichten präventive Maßnahmen allein nicht mehr aus.
Die Sicherheitsdebatte fällt in eine Zeit, in der die Bundesregierung die Cybersicherheit zunehmend als zentrale Aufgabe der inneren Sicherheit einordnet. Schon in der ersten Lesung hatte Dobrindt betont, Deutschland handle entschlossen, wenn es um die Verteidigung im Cyberraum geht. „Wer uns zukünftig im Cyberraum angreift, der muss wissen: Wir schlagen zurück und sind in der Lage, die Angreifer in ihrer Infrastruktur zu stören und zu zerstören“, sagte der Innenminister.
Daniel Baldy (SPD) ergänzte, es gehe nicht nur darum, laufende Angriffe zu stoppen, sondern den entstandenen Schaden so gering wie möglich zu halten. Deshalb sei es richtig, dass BKA und Bundespolizei künftig auch die Möglichkeit hätten, durch Cyberangriffe abgeflossene Daten zu löschen oder zu verändern. „Es geht darum, nicht tatenlos zuzusehen, wie die Verbrecher mit der Beute davonlaufen“, sagte Baldy.
Das Gesetz bedarf noch der Zustimmung des Bundesrates. Ob die Länderkammer den Vermittlungsausschuss anruft, war zunächst offen. Mit der Entschließung verbindet der Bundestag zudem die Erwartung, dass die Bundesregierung die Cybersicherheitsstrategie 2026 weiterentwickelt und dabei die Rolle des Cyber-Abwehrzentrums als zentrale Koordinationsplattform stärkt.